
Nadzór nad ryzykiem w spółce – kiedy rada nadzorcza ignoruje sygnały ostrzegawcze?
Nadzór nad ryzykiem w spółce nie polega na przewidywaniu każdego kryzysu, lecz na odpowiednio wczesnym rozpoznawaniu istotnych zagrożeń. Słabe mechanizmy kontroli, ignorowane sygnały ostrzegawcze i marginalizowanie funkcji zarządzania ryzykiem mogą sprawić, że rada nadzorcza zareaguje dopiero po wystąpieniu poważnych strat. Wyjaśniamy, jak analiza scenariuszowa, niezależne raportowanie, testy warunków skrajnych i skuteczna eskalacja wspierają odporność przedsiębiorstwa.
Każde przedsiębiorstwo podejmuje ryzyko. Wejście na nowy rynek, wprowadzenie produktu, przejęcie konkurenta, zaciągnięcie długu czy wdrożenie nowej technologii wiążą się z niepewnością. Dobry ład korporacyjny nie eliminuje ryzyka, lecz zapewnia, że spółka rozumie, jakie zagrożenia podejmuje, jaka jest ich skala i czy pozostają zgodne ze strategią oraz zdolnością do absorbowania strat. Świadome podejmowanie ryzyka jest więc częścią tworzenia wartości, a nie przeciwieństwem ostrożnego zarządzania.
Właśnie tutaj kluczową rolę odgrywa rada nadzorcza lub inny właściwy organ nadzorujący. Kierownictwo zarządza ryzykiem na poziomie operacyjnym, natomiast organ nadzorczy odpowiada za ocenę, czy istnieją odpowiednie systemy, mechanizmy kontrolne i struktury raportowania. Gdy nadzór staje się powierzchowny, istotne zagrożenia mogą pozostawać nierozwiązane, nawet jeśli informacje o nich krążą już wewnątrz organizacji. Samo posiadanie danych o ryzyku nie oznacza, że przedsiębiorstwo skutecznie nim zarządza.
Problem stał się bardziej złożony, ponieważ współczesne zagrożenia korporacyjne wykraczają poza tradycyjne ryzyka finansowe. Cyberbezpieczeństwo, sztuczna inteligencja, koncentracja dostawców, zakłócenia geopolityczne, zmiany regulacyjne i zależność od zewnętrznych dostawców technologii mogą wywoływać poważne konsekwencje finansowe. Rada koncentrująca się głównie na wynikach kwartalnych, a zarządzanie ryzykiem traktująca jako drugorzędny obowiązek formalny, może lepiej rozumieć wczorajsze wyniki niż jutrzejsze zagrożenia. Nadzór wymaga zatem perspektywy wykraczającej poza bieżącą rentowność.
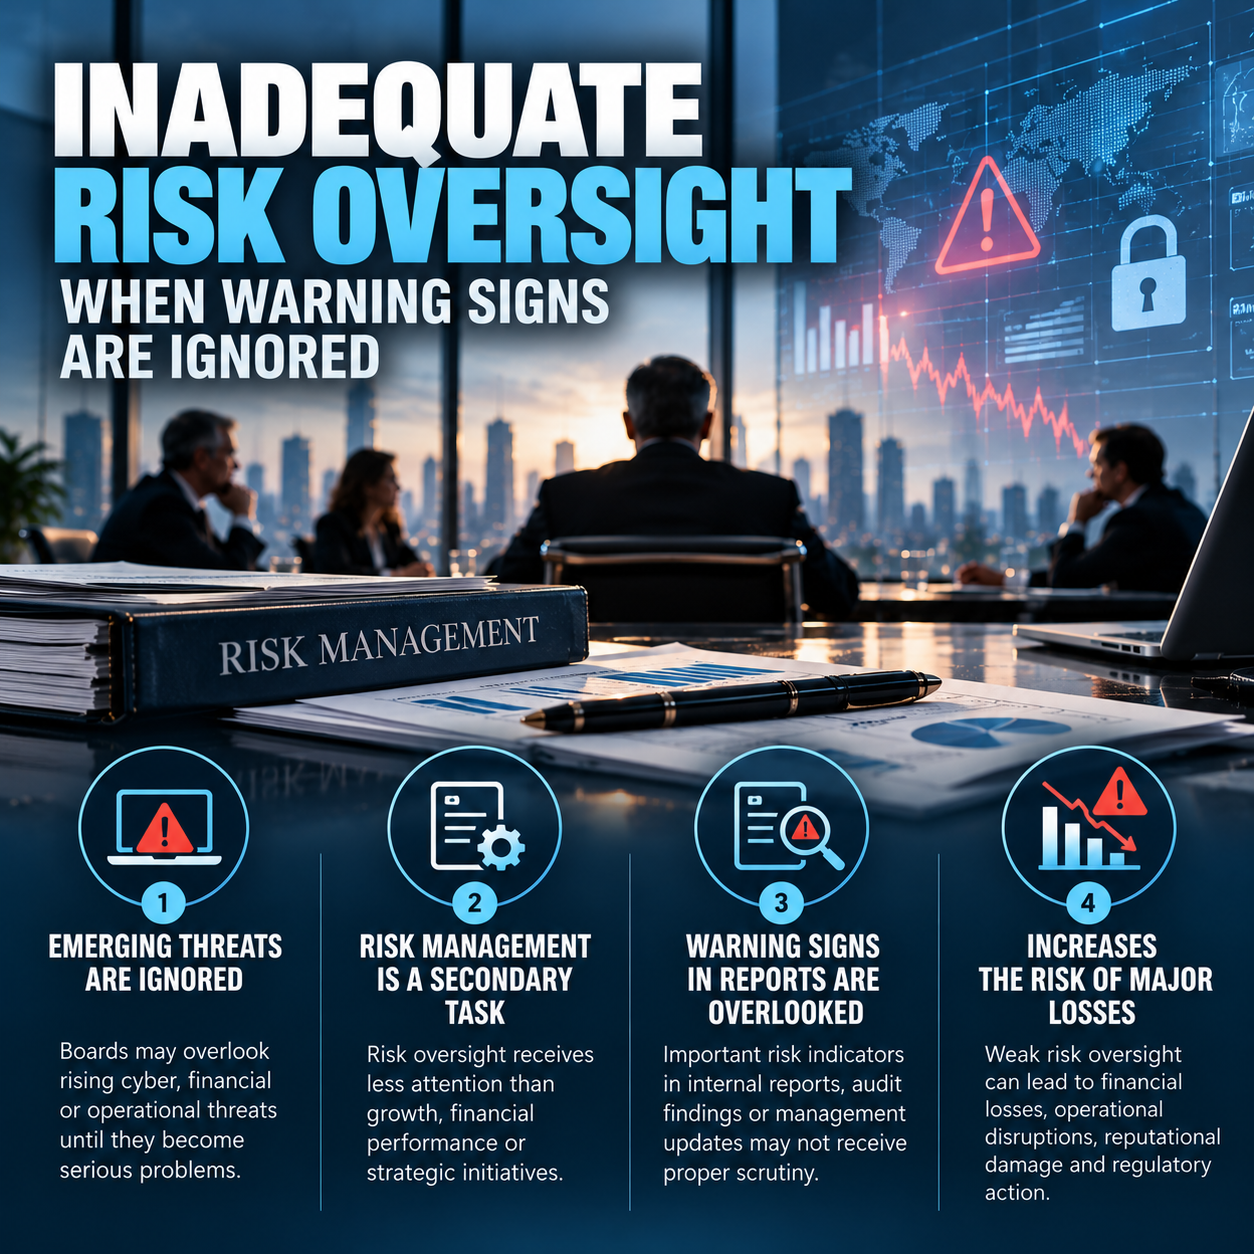
Na tym polega istota niewystarczającego nadzoru nad ryzykiem. Problem nie zawsze wynika z całkowitego braku informacji o pojawiających się zagrożeniach. Często ważniejsze jest to, że sygnały ostrzegawcze występują w raportach, audytach i prezentacjach kierownictwa, lecz nie prowadzą do odpowiedniej reakcji. Zaniedbanie polega wówczas na braku uwagi, eskalacji i działania, a nie na braku wiedzy o problemie.
Nadzór nad ryzykiem w spółce – nowe zagrożenia i cyberbezpieczeństwo
Cyberbezpieczeństwo wyraźnie pokazuje, jak zmienił się charakter nadzoru korporacyjnego. Cyberatak nie jest już wyłącznie problemem działu IT, ponieważ poważny incydent może przerwać działalność, ujawnić poufne informacje, spowodować konsekwencje regulacyjne i osłabić relacje z klientami. Techniczna podatność może więc przekształcić się w problem finansowy i zarządczy dotyczący całego przedsiębiorstwa. Ryzyko technologiczne powinno być oceniane przez pryzmat jego wpływu na działalność i wartość spółki.
Nie oznacza to, że członkowie rady nadzorczej muszą stać się specjalistami od inżynierii cyberbezpieczeństwa. Ich zadaniem jest zrozumienie najważniejszych ekspozycji przedsiębiorstwa, ocena zasobów i mechanizmów kontrolnych oraz sprawdzenie, czy organizacja potrafiłaby skutecznie zareagować na poważny incydent. Członek rady nie musi wiedzieć, jak skonfigurować zaporę sieciową, ale powinien rozumieć, co stanie się z przedsiębiorstwem, jeśli ta zapora zawiedzie. To rozróżnienie pozwala skupić nadzór na konsekwencjach biznesowych, a nie szczegółach technicznych.
Podobne wyzwania dotyczą ryzyk finansowych. Rosnące zadłużenie, pogarszająca się płynność, koncentracja klientów, potrzeby refinansowania i ekspozycja na zmienne stopy procentowe mogą osobno wydawać się możliwe do opanowania. Gdy kilka takich słabości rozwija się jednocześnie, zdolność spółki do przetrwania szoku gospodarczego może pogarszać się znacznie szybciej, niż sugerują bieżące zyski. Analiza ryzyka powinna uwzględniać wzajemne oddziaływanie zagrożeń, a nie jedynie ich indywidualną skalę.
Nowe zagrożenia są szczególnie trudne do oceny, ponieważ dane historyczne mogą dostarczać niepełnych wskazówek. Ryzyko, które nigdy wcześniej nie spowodowało dużej straty w danej firmie, nadal może stać się istotne. Szybkie zmiany technologiczne lub regulacyjne mogą ponadto tworzyć ekspozycje, których tradycyjne modele ryzyka nie uwzględniają. Rada powinna analizować nie tylko to, co poszło źle w przeszłości, ale również to, co może wiarygodnie pójść źle w przyszłości.
Wymaga to uporządkowanej analizy scenariuszowej, a nie polegania wyłącznie na intuicji. Członkowie organów nadzorczych powinni rozumieć, jak poważne, lecz realistyczne zdarzenia mogłyby wpłynąć na płynność, operacje, klientów i zapotrzebowanie na kapitał. Bez takiej perspektywy nadzór nad ryzykiem może ograniczyć się do przeglądu problemów, które już wystąpiły. Skuteczny system powinien przygotowywać przedsiębiorstwo na przyszłe zakłócenia, a nie tylko dokumentować wcześniejsze straty.
Kiedy zarządzanie ryzykiem staje się zadaniem drugorzędnym?
Jednym z najgroźniejszych błędów ładu korporacyjnego jest traktowanie zarządzania ryzykiem jako kosztu administracyjnego. Wzrost przychodów, przejęcia i ekspansja strategiczna naturalnie przyciągają uwagę kierownictwa, ponieważ ich korzyści są widoczne i mierzalne. Skuteczne zarządzanie ryzykiem często otrzymuje mniej uznania, ponieważ jego największym sukcesem jest katastrofa, która nigdy nie nastąpiła. Ta różnica w postrzeganiu rezultatów może prowadzić do systematycznego niedoceniania funkcji kontrolnych.
Asymetria ta może zniekształcać priorytety organizacji. Jednostka biznesowa osiągająca szybki wzrost może otrzymywać dodatkowy kapitał, mimo że funkcje zarządzania ryzykiem ostrzegają przed niewystarczającymi kontrolami, personelem lub infrastrukturą. Jeżeli wzrost przychodów jest natychmiast nagradzany, a zarządzanie ryzykiem przyciąga uwagę dopiero po wystąpieniu problemu, organizacja tworzy bodźce do niedoszacowywania zagrożeń. Mechanizmy wynagradzania i alokacji zasobów mogą więc wpływać na rzeczywistą kulturę ryzyka.
Znaczenie ma również pozycja funkcji zarządzania ryzykiem w strukturze organizacyjnej. Dyrektor ds. ryzyka (Chief Risk Officer, CRO) lub osoba pełniąca równoważną funkcję potrzebuje wystarczających uprawnień, aby kwestionować decyzje liderów biznesowych i eskalować istotne zastrzeżenia. Jeśli specjaliści ds. ryzyka są całkowicie zależni od menedżerów, których działania monitorują, niewygodne ustalenia mogą nie docierać do rady nadzorczej. Niezależność i możliwość eskalacji są warunkami skuteczności funkcji kontrolnej.
Równie ważne są zasoby. Spółka nie może wiarygodnie przedstawiać cyberbezpieczeństwa, zgodności z przepisami lub odporności operacyjnej jako priorytetów strategicznych, jeśli konsekwentnie niedofinansowuje odpowiedzialnych za nie zespołów. Rada powinna porównywać deklaracje dotyczące apetytu na ryzyko z rzeczywistymi wydatkami, zatrudnieniem i uprawnieniami organizacyjnymi. Priorytety zarządzania ryzykiem muszą znajdować odzwierciedlenie w budżecie i strukturze odpowiedzialności.
Zarządzanie ryzykiem powinno być także włączone w decyzje strategiczne, a nie dodawane po ich faktycznym podjęciu. Przejęcia, ekspansja geograficzna, outsourcing i duże projekty technologiczne wymagają oceny nie tylko oczekiwanej stopy zwrotu, ale również nowych zagrożeń, które wprowadzają. Nadzór nad ryzykiem działa najlepiej przed zaangażowaniem kapitału, a nie po ujawnieniu się negatywnych konsekwencji. Wczesna analiza może zmienić strukturę projektu lub warunki jego realizacji.
Dojrzała kultura ryzyka nie polega więc na tym, że dział ryzyka zatwierdza decyzje kierownictwa z mocą wsteczną. Analiza zagrożeń powinna stanowić część samego procesu decyzyjnego. Zmusza to kierownictwo i organ nadzorczy do rozważenia zarówno oczekiwanych korzyści, jak i wiarygodnych scenariuszy niepowodzenia. Ryzyko staje się wtedy elementem świadomej alokacji kapitału, a nie formalnością do wykonania po fakcie.
Nadzór nad ryzykiem w spółce – jak rozpoznawać sygnały ostrzegawcze?
Duże niepowodzenia korporacyjne mogą z zewnątrz wyglądać na nagłe. Wewnątrz organizacji problemy często rozwijają się jednak przez miesiące lub lata, ujawniając się poprzez mniejsze sygnały ostrzegawcze. Mogą to być powtarzające się słabości kontroli, niedotrzymane terminy, nietypowa rotacja pracowników, skargi klientów, pogarszająca się konwersja zysku na gotówkę, incydenty cyberbezpieczeństwa lub nierozwiązane ustalenia audytu wewnętrznego. Wczesne rozpoznanie takich sygnałów może zapobiec eskalacji problemu.
Architektura informacji przekazywanych radzie nadzorczej decyduje o tym, czy sygnały te zostaną zauważone. Członkowie rady mogą otrzymywać setki stron materiałów przed każdym posiedzeniem, co stwarza pozory kompleksowego nadzoru. W praktyce nadmiar danych może utrudniać identyfikację najważniejszych zagrożeń. Większa ilość informacji nie oznacza automatycznie lepszego nadzoru – rada potrzebuje danych pokazujących zmiany, wyjątki i narastającą koncentrację ryzyka.
Panele wskaźników ryzyka mogą pomagać, jeśli koncentrują się na istotnych miarach zamiast tworzyć kolejną warstwę raportowania. Członkowie rady powinni widzieć, które ekspozycje rosną, jakie kontrole zawiodły, które działania naprawcze są opóźnione i jakie zagrożenia zbliżają się do ustalonych poziomów tolerancji. Trendy i odstępstwa często mają większe znaczenie niż pojedyncze wartości. Dobry raport ryzyka powinien wskazywać, gdzie konieczna jest uwaga lub decyzja organu nadzorczego.
Szczególnej uwagi wymagają powtarzające się ustalenia kontrolne. Słabość zidentyfikowana jednorazowo przez audyt wewnętrzny może być zwykłym problemem operacyjnym. Istotna nieprawidłowość utrzymująca się przez kilka okresów sprawozdawczych może jednak wskazywać na głębszą słabość organizacyjną. Rada powinna pytać, dlaczego naprawa się opóźnia, kto za nią odpowiada i jakie byłyby konsekwencje rzeczywistego incydentu.
Członkowie organów nadzorczych powinni zachować ostrożność, gdy kierownictwo wielokrotnie opisuje poważne problemy jako przejściowe, nieistotne lub już opanowane. Takie wyjaśnienia mogą być prawidłowe, ale skuteczny nadzór wymaga niezależnego kwestionowania założeń, a nie automatycznego akceptowania interpretacji zarządu. Wartość rady jest szczególnie duża wtedy, gdy zadaje pytania niewygodne dla kierownictwa operacyjnego. Krytyczna analiza pomaga oddzielać uspokajające deklaracje od rzeczywistych dowodów poprawy.
Niezbędne są dlatego procedury eskalacji. Pracownicy, audytorzy wewnętrzni, specjaliści ds. zgodności i menedżerowie odpowiedzialni za ryzyko potrzebują wiarygodnych kanałów zgłaszania poważnych problemów poza zwykłą hierarchią kierowniczą. Bez takich kanałów rada może odkryć po kryzysie, że informacje pozwalające zrozumieć zagrożenie istniały już wcześniej w organizacji. Problem polegał jednak na tym, że nie dotarły do osób odpowiedzialnych za nadzór.
Skuteczny nadzór wymaga odpowiedzialności i konsekwentnego działania
Skuteczny nadzór nad ryzykiem zaczyna się od jasnego podziału odpowiedzialności. Cała rada nadzorcza powinna rozumieć najważniejsze ryzyka przedsiębiorstwa, a odpowiednie komitety mogą prowadzić pogłębiony nadzór nad sprawozdawczością finansową, cyberbezpieczeństwem, zgodnością z przepisami lub wynagrodzeniami. Przekazanie szczegółowych zadań komitetom nie powinno jednak oznaczać, że pozostali członkowie rady przestają rozumieć istotne zagrożenia. Odpowiedzialność za całościowy obraz ryzyka musi pozostać na poziomie właściwego organu nadzorczego.
Rady potrzebują również wyraźnie określonych zasad apetytu na ryzyko i jego tolerancji. Kierownictwo powinno wiedzieć, jak duże ryzyko finansowe, operacyjne i strategiczne spółka jest gotowa zaakceptować w dążeniu do swoich celów. Bez takich granic członkowie rady mogą dopiero podczas kryzysu odkryć, że rozumienie akceptowalnego ryzyka przez zarząd istotnie różniło się od ich własnego. Wspólne ramy oceny ryzyka ograniczają nieporozumienia dotyczące dopuszczalnej skali ekspozycji.
Testy warunków skrajnych powinny uzupełniać standardowe raportowanie. Rada może analizować skutki gwałtownego spadku przychodów, utraty dostępu do kredytu, upadłości ważnego dostawcy, wielodniowej niedostępności kluczowego systemu lub ujawnienia poufnych informacji. Celem nie jest dokładne przewidzenie następnego kryzysu, lecz ustalenie, czy organizacja potrafi przetrwać wiarygodne scenariusze poważnego stresu. Takie testy pomagają ocenić rzeczywistą odporność modelu biznesowego.
Odpowiedzialność musi być egzekwowana również po zakończeniu posiedzenia rady. Samo zidentyfikowanie ryzyka bez wskazania osoby odpowiedzialnej, terminu i wymagań dotyczących działań naprawczych niewiele zmienia. Istotne ustalenia powinny pozostawać widoczne w kolejnych raportach aż do ich rozwiązania. Zagrożenie nie może znikać z pola widzenia tylko dlatego, że uwagę organizacji przyciągnęły nowsze problemy.
Rady nadzorcze potrzebują wreszcie wystarczających kompetencji do zrozumienia nadzorowanych zagrożeń. Nie oznacza to, że każdy członek rady musi być ekspertem od cyberbezpieczeństwa, instrumentów pochodnych, sztucznej inteligencji czy regulacji. Organ jako całość powinien jednak umieć rozpoznać ograniczenia własnej wiedzy i w razie potrzeby pozyskać niezależną ekspertyzę. Skuteczny nadzór wymaga zarówno odpowiednich kompetencji, jak i świadomości ich granic.
Skuteczny nadzór nad ryzykiem jest ostatecznie procesem zdyscyplinowanego sceptycyzmu. Członkowie rady powinni wspierać strategię kierownictwa, a jednocześnie stale pytać, które założenia mogą być błędne i jakich informacji może brakować. Powinni także oceniać, czy organizacja byłaby w stanie ponieść konsekwencje materializacji istotnego zagrożenia. Takie podejście łączy wspieranie rozwoju z niezależną kontrolą.
Niewystarczający nadzór nad ryzykiem rzadko zaczyna się od katastrofalnego zdarzenia. Zwykle rozpoczyna się znacznie wcześniej, gdy pojawiające się zagrożenie nie otrzymuje odpowiedniej uwagi, słabość kontroli pozostaje nierozwiązana lub zarządzanie ryzykiem zostaje podporządkowane pilniejszym celom handlowym. Z czasem takie zaniedbania mogą się kumulować. Kryzys jest wówczas często końcowym skutkiem wcześniejszych zaniechań.
Odpowiedzialnością rady nie jest zapobieganie każdej stracie. Działalność gospodarcza nieuchronnie wiąże się z niepewnością, a nadmierna awersja do ryzyka może niszczyć wartość równie skutecznie jak nieodpowiedzialna ekspansja. Celem ładu korporacyjnego jest zapewnienie, że istotne ryzyka są identyfikowane, rozumiane, krytycznie oceniane i świadomie akceptowane. Przedsiębiorstwo nie powinno odkrywać skali zagrożeń dopiero wtedy, gdy przekształcą się one w kryzys.
Inwestorzy powinni zatem oceniać nadzór nad ryzykiem równolegle z wynikami finansowymi, analizując jakość ładu korporacyjnego. Kompetencje rady, istnienie komitetów ds. ryzyka, nadzór nad cyberbezpieczeństwem, raportowanie audytu wewnętrznego, mechanizmy zgłaszania nieprawidłowości i niezależność funkcji kontrolnych mogą ujawniać podejście przedsiębiorstwa do zagrożeń. Szczególnie istotne są ryzyka, które nie znajdują jeszcze odzwierciedlenia w zyskach. Silne wyniki bieżące nie powinny zastępować oceny odporności organizacyjnej.
Dla członków rady najważniejsze pytanie jest proste: jeżeli dzisiaj rozwija się poważny problem korporacyjny, czy rada otrzyma ostrzeżenie wystarczająco wcześnie, zrozumie jego znaczenie i będzie mieć uprawnienia do wymuszenia działania? Jeżeli odpowiedź jest niepewna, sam system nadzoru może stanowić istotne ryzyko. W takiej sytuacji problem dotyczy nie tylko pojedynczego zagrożenia, ale również zdolności organizacji do reagowania na kolejne. Konieczna staje się ocena kanałów informacji, odpowiedzialności i mechanizmów eskalacji.
Przedsiębiorstwo może przezwyciężyć wiele błędów operacyjnych, jeśli zostaną odpowiednio wcześnie rozpoznane. Znacznie trudniej uzasadnić kryzys poprzedzony wielokrotnymi ostrzeżeniami, które były dostępne, lecz zostały zignorowane. Skuteczne rady nadzorcze nie ograniczają się do otrzymywania raportów o ryzyku – kwestionują je, eskalują problemy i dopilnowują, aby ktoś podjął odpowiednie działania. To właśnie zdolność przełożenia informacji na decyzje odróżnia rzeczywisty nadzór od jego formalnych pozorów.
Poznaj analizy ładu korporacyjnego i usługi doradcze
Skuteczny ład korporacyjny wspiera świadome podejmowanie decyzji, odpowiedzialność i długoterminowe wyniki przedsiębiorstwa. Zapoznaj się z naszymi analizami i artykułami dotyczącymi ładu korporacyjnego, aby pogłębić wiedzę o zarządzaniu i nadzorze nad spółkami. Sprawdź również usługi doradcze Outsider Advisory, które mogą wspierać Twoją organizację w rozwiązywaniu wyzwań związanych z ładem korporacyjnym i strategią.